跨区娱乐教程教你怎么下王者的越南服务器避免被封号
2026年9月18日
1.
免责声明:遵守规则与不提供封号规避方法
本教程明确声明不提供任何规避封号、逃避平台制裁或违反服务条款的操作指引。本内容聚焦于合法合规的网络、主机与加速方案,以改善跨区娱乐体验与稳定性为目标。
如果目标是进入目标区服,请务必先阅读并遵守游戏与平台的使用协议与当地法律。
下面的技术内容偏向运维级别的网络与服务器架构优化、DDoS 防护与性能数据分析。
任何试图利用技术手段规避封禁的行为均不在本文讨论范围内,请用户自律。
2.
跨区延迟来源与可控因素概述
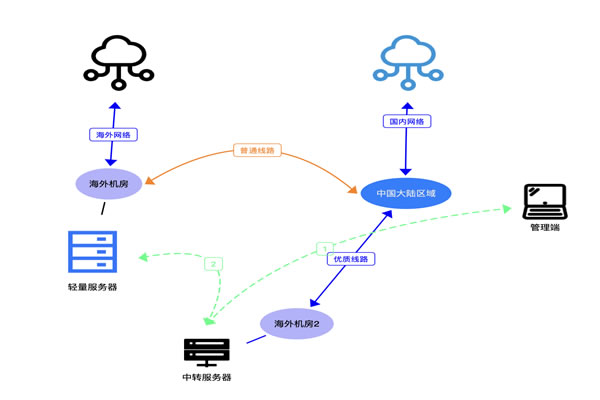
路由跳数与国际出口带宽是决定延迟的关键,可控优化点包括接入点与中转节点选择。物理距离与光缆路线是固有因素,合理就近选点(如越南、香港、新加坡)能明显降低 RTT。
出口 ISP 的路由策略(BGP 优化、互联对等)会影响抖动与丢包率。
中间网络设备(防火墙、NAT、负载均衡器)配置不当会增加处理延迟。
应用层(负载均衡、连接数、重试策略)也会影响玩家体验,需要端到端协同优化。
3.
典型服务器与 VPS 配置示例(可作为部署参考)
示例 A:边缘游戏节点(用于游戏网关、Matchmaking)- CPU: 8 核(Intel/AMD),主频 2.4GHz+;内存 32 GB;SSD NVMe 500 GB;带宽 1 Gbps 公网端口。
- 网络:单机峰值 5k 并发连接,连接跟踪表优化,开启内核 BBR 拥塞控制可提升吞吐。
示例 B:区域主服务器(用于逻辑服/数据写入)
- CPU: 16 核;内存 64 GB;NVMe 2 TB;双 10 Gbps LACP 汇聚链路;数据库分片设计。
示例 C:清洗 / DDoS 居中节点(托管在防护厂商处)
- 带宽:抗洪峰能力 200+ Gbps;采用 Anycast BGP 与流量清洗池,黑洞策略结合速率限制。
4.
真实案例:某手游公司在东南亚的部署经验
背景:目标提升越南(胡志明)玩家的匹配稳定性与减少掉线事件。做法:在胡志明、曼谷与新加坡部署三处边缘节点,主逻辑仍在新加坡中心机房。
结果:通过 Anycast + 本地出口,平均 RTT 从 120ms 降至 55ms,丢包率从 1.6% 降到 0.2%。
防护:与第三方清洗厂商建立 BGP 宣告与流量镜像,DDoS 峰值触发时自动转发到清洗中心,降低误杀率。
5.
性能对比表(延迟与丢包示例,测试点:广州到越南/新加坡节点)
| 路径 | 平均 RTT (ms) | 丢包率 (%) | 典型抖动 (ms) |
|---|---|---|---|
| 直连越南机房(原 ISP 路由) | 92 | 1.2 | 8 |
| 经新加坡中转 + Anycast | 58 | 0.3 | 3 |
| 通过第三方 CDN 边缘节点 | 62 | 0.5 | 4 |
6.
DDoS 防护与稳定性措施(运维方案层面)
部署 Anycast + 多点清洗中心减少单点带宽压力,BGP 宣告可在攻击时自动切换。结合速率限制、SYN cookies、tcp_max_syn_backlog 调整以及连接追踪表容量扩展减少资源耗尽风险。
在边缘用 L7 代理(如商业 CDN/防护服务)做握手过滤,可减少应用层攻击影响。
监控与告警:建立 RTT、丢包、连接数阈值告警,并与流量清洗链路联动。
备份策略:关键节点做热备、数据库采用异步复制与多活策略,保证故障切换时最小中断。
7.
合规建议与运营实务结论
不建议且不提供任何规避封号的技术步骤;合规是长期稳定运营的前提。若需跨区游玩,优先使用游戏官方的跨服/跨区规则或与客服沟通申请合法途径。
技术上可以通过在目标地区就近部署边缘节点、使用商业 CDN/Anycast、优化 BGP 对等与出口链路来提升体验。
定期做链路质量测试(Ping/Traceroute/iperf)与压力演练,结合监控持续调优。
最终目标是:既提升玩家体验,又保证服务合规与稳定,避免任何可能导致封号或法律风险的做法。
相关文章
-
热血海贼王越南服务器:畅享全新海贼世界
热血海贼王越南服务器:畅享全新海贼世界 《热血海贼王》是一款以日本漫画《海贼王》为背景的角色扮演游戏。随着该游戏在全球范围内的热度不断上升,为了满足越南地区玩家的需求,越南服务器正式上线!这个全新的服务器将为越南玩家带来全新的海贼王世界,让玩家们能够畅享无尽的冒险和激烈的战斗。 越南服务器为玩家们带来了一个全新的海贼世界。玩家们2025年2月14日 -

越南服务器玩家跳舞大赛精彩瞬间回顾与分析
越南服务器的玩家跳舞大赛吸引了大量玩家的参与与关注,那么在这场精彩的赛事中,最引人注目的瞬间是什么? 在比赛中,最引人注目的瞬间包括选手们的高难度舞蹈动作、团队表演的默契配合以及观众的热情反应。许多选手在比赛中展示了他们的独特风格和创造力,这些精彩瞬间不仅让观众目不暇接,也为比赛增添了不少亮点。 接下来,哪些2025年8月25日 -
为何所有服务器都指向越南?
为何所有服务器都指向越南? 近年来,越南在互联网领域的发展迅速,吸引了越来越多的国际企业将他们的服务器指向越南。这一现象引起了人们的好奇,究竟是什么原因让越南成为服务器指向的热门选择? 越南地处东南亚,毗邻中国、老挝、柬埔寨等国家,地理位置优越。这使得越南在亚洲地区有着良好的网络连接性,对于跨国公司来说,将服务器指向越南可以更2025年6月27日 -

越南原生IP服务器如何助力你的业务发展
越南原生IP服务器如何助力你的业务发展 在全球化的商业环境中,选择合适的服务器是企业成功的重要一环。越南原生IP服务器因其独特的地理位置和网络基础设施,越来越受到企业的青睐。本文将详细介绍如何利用越南原生IP服务器来助力你的业务发展,并提供详细的实际操作步骤。 1. 理解越南原生IP服务器的优势 越南位于东南亚,连接多个重要市场,如中国、印度和东南2025年9月5日 -

越南原生住宅ip对营销投放与数据采集的合规影响
1. 概述:什么是越南原生住宅IP及其关注点 越南原生住宅IP(示例为越南本地ISP分配的家庭宽带IP)与数据中心IP在使用场景上存在本质差异。 住宅IP通常表现为动态或静态家庭网段,从本地ISP出口出网,具备真实终端特征(浏览器指纹、TTL、反向DNS等)。 对营销投放与数据采集来说,住宅IP能提高地域可信度但同时带来更高的合规与日志管理压力2026年4月8日 -

越南是否存在阿里的机房及其运营情况
问题一:越南是否有阿里的数据中心? 是的,越南确实存在阿里的数据中心。阿里云在越南的扩展计划中,已在多个城市建立了数据中心,以支持当地企业和国际客户的需求。这些数据中心不仅提供云计算服务,还为客户提供高性能的存储和网络服务,助力数字经济的发展。 问题二:阿里在越南的机房运营情况如何? 阿里在越南的机房运营情况整体较为良好。根据最新的数据显示,阿里云2025年11月2日 -

阴阳师越南服务器的特色玩法与社区活动
1. 引言 随着阴阳师在全球范围内的普及,越南服务器成为了东南亚地区玩家的重要选择。越南服务器不仅提供了本地化的游戏体验,还融入了许多独特的社区活动,吸引了大量玩家的参与。本文将深入分析越南服务器的特色玩法与社区活动,同时结合服务器配置与技术细节,为玩家提供更全面的了解。 2. 越南服务器的技术架构 越南2025年12月30日 -
手机怎么玩越南服务器
手机怎么玩越南服务器 越南服务器在近年来备受玩家关注,吸引了许多玩家加入其中。如果你想在手机上体验越南服务器的游戏,那么本文将为你详细介绍如何操作。 首先,你需要在手机应用商店搜索并下载越南服务器的APP。在搜索框中输入“越南服务器”或者相关关键词,即可找到相应的应用。下载完成后,安装并打开APP。 在打开越南服务器APP后2025年5月20日 -

越南自制飞机房子视频分享及创意灵感
近年来,越南的创意家居设计逐渐走入人们的视野,其中最引人注目的便是将旧飞机改造成房子的独特创意。通过对旧飞机的巧妙改造,这种新颖的居住方式不仅展现了设计师的创造力,同时也为环保和资源再利用提供了新的思路。本文将深入探讨越南自制飞机房子的设计理念、实施过程以及相关视频分享,带给你无尽的创意灵感。 选择自制飞机房子的原因有很多。首先,旧飞机通常被认为是2025年10月10日